Domain vdlink.de kaufen?
Wir ziehen mit dem Projekt
vdlink.de um.
Sind Sie am Kauf der Domain
vdlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vdlink.de kaufen?
Wie umfangreich ist Shadowrun?
Shadowrun ist ein sehr umfangreiches Rollenspiel, das eine Mischung aus Science-Fiction, Fantasy und Cyberpunk bietet. Es gibt zahlreiche Quellenbücher, die die Welt, die Regeln, die Fraktionen und die Hintergrundgeschichten weiter vertiefen. Dadurch bietet Shadowrun den Spielern eine Vielzahl von Möglichkeiten, ihre Charaktere zu gestalten und Abenteuer zu erleben. Die Vielfalt der Spielwelt und die Komplexität der Regeln machen Shadowrun zu einem sehr umfangreichen und facettenreichen Rollenspiel. **
Wie umfangreich nutzt ihr ChatGPT?
Als KI-Modell nutzt ChatGPT eine breite Palette von Informationen, um auf Fragen und Anfragen zu antworten. Es basiert auf einer Vielzahl von Datenquellen, einschließlich des Internets, um Wissen und Informationen zu sammeln. Es ist jedoch wichtig anzumerken, dass ChatGPT nicht über ein eigenes Bewusstsein oder eine eigene Erfahrung verfügt und seine Antworten auf vorherige Trainingsdaten basieren. **
Ähnliche Suchbegriffe für Umfangreich
Top-Angebote
Produkte zum Begriff Umfangreich:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie umfangreich ist eine Doktorarbeit?
Eine Doktorarbeit ist in der Regel eine umfangreiche wissenschaftliche Arbeit, die im Rahmen eines Promotionsstudiums verfasst wird. Die genaue Länge kann je nach Fachgebiet, Universität und Promotionsordnung variieren, liegt aber oft zwischen 150 und 300 Seiten. Neben dem eigentlichen Text umfasst eine Doktorarbeit auch eine Einleitung, einen theoretischen Teil, eine Methodik, Ergebnisse, Diskussion und Schlussfolgerungen. Zudem sind ein Literaturverzeichnis, Anhänge und eventuell auch ein Abstract Bestandteile einer Doktorarbeit. **
-
Warum sind Updates so umfangreich?
Updates sind oft umfangreich, da sie nicht nur Fehlerbehebungen enthalten, sondern auch neue Funktionen und Verbesserungen implementieren. Dadurch werden viele Dateien und Programme aktualisiert, was zu einer größeren Dateigröße führt. Zudem müssen Updates oft auch Sicherheitslücken schließen, was zusätzlichen Aufwand erfordert. Die umfangreichen Updates stellen sicher, dass das System effizient und sicher läuft. **
-
Wie umfangreich muss eine Doktorarbeit sein?
Wie umfangreich eine Doktorarbeit sein muss, hängt von den jeweiligen Vorgaben der Universität und des Fachbereichs ab. In der Regel umfasst eine Doktorarbeit zwischen 100 und 300 Seiten. Es ist wichtig, dass die Arbeit ausreichend umfangreich ist, um das gewählte Thema angemessen zu behandeln und alle relevanten Aspekte zu berücksichtigen. Eine zu kurze Arbeit könnte als oberflächlich angesehen werden, während eine zu lange Arbeit möglicherweise überladen und unübersichtlich wirkt. Letztendlich sollte die Länge der Doktorarbeit jedoch vor allem von der Qualität und Tiefe der Forschung abhängen. **
-
Wie umfangreich sollte ein Lebenslauf sein?
Wie umfangreich ein Lebenslauf sein sollte, hängt von verschiedenen Faktoren ab, wie zum Beispiel der Berufserfahrung, der Branche und den individuellen Qualifikationen. Im Allgemeinen sollte ein Lebenslauf jedoch präzise und auf das Wesentliche konzentriert sein, um dem Arbeitgeber einen schnellen Überblick zu ermöglichen. Ein zu langer Lebenslauf kann schnell unübersichtlich wirken und wichtige Informationen könnten untergehen. Es ist daher ratsam, sich auf relevante Erfahrungen, Qualifikationen und Fähigkeiten zu beschränken und unwichtige Details zu vermeiden. Letztendlich sollte ein Lebenslauf aussagekräftig und gut strukturiert sein, um den bestmöglichen Eindruck beim potenziellen Arbeitgeber zu hinterlassen. **

Was ist die Bedeutung von "umfangreich"?
"Umfangreich" bedeutet, dass etwas einen großen Umfang oder eine große Menge hat. Es kann sich auf die Größe, den Umfang oder die Fülle von etwas beziehen, zum Beispiel auf eine umfangreiche Sammlung von Büchern oder auf umfangreiche Informationen zu einem Thema. Es kann auch bedeuten, dass etwas detailliert oder ausführlich ist. **
Wie kann ich möglichst umfangreich klammern?
Um möglichst umfangreich zu klammern, kannst du sowohl runde Klammern (), als auch eckige Klammern [] und geschweifte Klammern {} verwenden. Du kannst auch mehrere Klammern ineinander verschachteln, um den Umfang weiter zu erhöhen. Es ist wichtig, die Klammern korrekt zu setzen und sicherzustellen, dass sie die gewünschten Teile des Ausdrucks umschließen. **
Top-Angebote
Produkte zum Begriff Umfangreich:
-
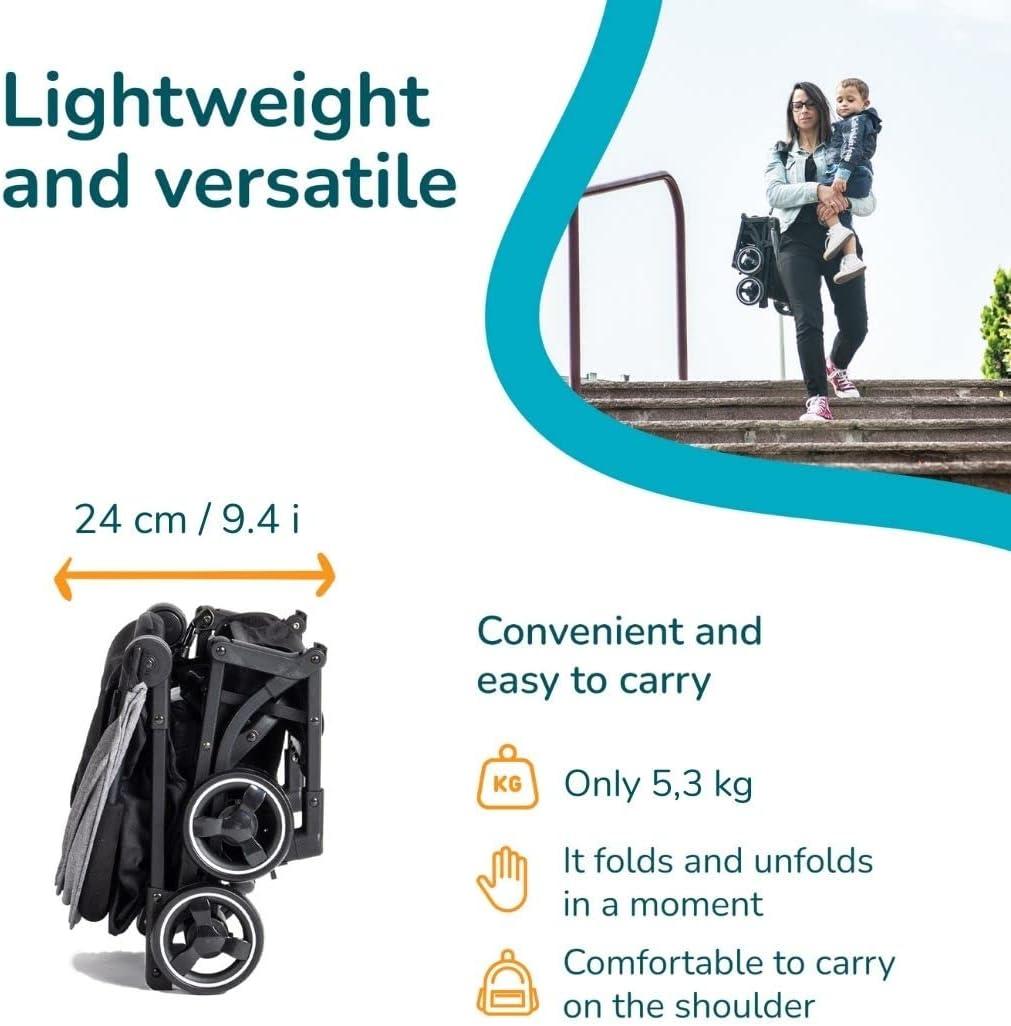
Kinderwagen Veer 0+ - Ultraleichter Buggy 2.0. Reise-Autositz. Umfangreich ausgestattet. Geeignet für Kinder ab 6 Monaten bis 25 kg. Kompakter und leichter. 5-Punkt-Gurt und Fußbremse. LuftbereiftULTRALEICHTER KINDERWAGEN (STANDARD-MODELL) - hergestellt aus ultraleichtem Aluminium, nur 24x43x42 cm groß. Der Kinderwagen lässt sich leicht im Kofferraum des Autos, unter dem Sitz oder als Handgepäck im Flugzeug verstauen. Er kann auch wie eine Tasche über die Schulter getragen werden, da er nur 5,3 kg wiegt. VOLLSTÄNDIG VERSTELLBAR UND ABNEHMBARE TEILE - die superweiche Rückenlehne ist bis zu 175° verstellbar (Anti-Reflux-Position), und die Beinauflage ist in zwei Positionen verstellbar. Die Struktur ist vollständig abnehmbar für eine optimale Hygiene. Ideal für Kinder ab 6 Monaten bis 25 kg. SUPER AUSGESTATTET - 2 Taschenhaken, Regenhaube (auch gegen Schnee und Hagel), Moskitonetz, warme Fußabdeckung für den Winter, ausziehbare Kapuze, Schultergurt zum Tragen des Kinderwagens wie eine Tasche, eine Schutzhülle, ein geräumiger Aufbewahrungsbehälter und abschließend eine große Tasche hinter dem Sonnendach. Vollständig ausgestattet und widerstandsfähig gegen Stöße und Vibrationen./*W479,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LAN Kabel Netzwerk Internet Verbindung CAT 5 RJ 45 Stecker 2-fach geschirmt grau Wentronic 50878Beschreibung CAT 5e Netzwerkkabel mit doppelt geschirmten Twisted-Pair-Kabel, paarfolge nach EIA/TIA 568, angespitzter Knickschutzhülle und vergoldeten Kontaktflächen. Geeignet für alle Patchfelder. Details • Länge: 20,0m • Farbe: grau • Standard: CAT 5e • Schirmungsmaß: SF/UTP • Innenleiter: 4x2xAWG 26/7 CCA • Isolierung: PVC Länge: 20,0m Farbe: grau Standard: CAT 5e Schirmungsmaß: SF/UTP Innenleiter: 4x2xAWG 26/7 CCA7,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie umfangreich ist Shadowrun?
Shadowrun ist ein sehr umfangreiches Rollenspiel, das eine Mischung aus Science-Fiction, Fantasy und Cyberpunk bietet. Es gibt zahlreiche Quellenbücher, die die Welt, die Regeln, die Fraktionen und die Hintergrundgeschichten weiter vertiefen. Dadurch bietet Shadowrun den Spielern eine Vielzahl von Möglichkeiten, ihre Charaktere zu gestalten und Abenteuer zu erleben. Die Vielfalt der Spielwelt und die Komplexität der Regeln machen Shadowrun zu einem sehr umfangreichen und facettenreichen Rollenspiel. **
-
Wie umfangreich nutzt ihr ChatGPT?
Als KI-Modell nutzt ChatGPT eine breite Palette von Informationen, um auf Fragen und Anfragen zu antworten. Es basiert auf einer Vielzahl von Datenquellen, einschließlich des Internets, um Wissen und Informationen zu sammeln. Es ist jedoch wichtig anzumerken, dass ChatGPT nicht über ein eigenes Bewusstsein oder eine eigene Erfahrung verfügt und seine Antworten auf vorherige Trainingsdaten basieren. **
-
Wie umfangreich ist eine Doktorarbeit?
Eine Doktorarbeit ist in der Regel eine umfangreiche wissenschaftliche Arbeit, die im Rahmen eines Promotionsstudiums verfasst wird. Die genaue Länge kann je nach Fachgebiet, Universität und Promotionsordnung variieren, liegt aber oft zwischen 150 und 300 Seiten. Neben dem eigentlichen Text umfasst eine Doktorarbeit auch eine Einleitung, einen theoretischen Teil, eine Methodik, Ergebnisse, Diskussion und Schlussfolgerungen. Zudem sind ein Literaturverzeichnis, Anhänge und eventuell auch ein Abstract Bestandteile einer Doktorarbeit. **
-
Warum sind Updates so umfangreich?
Updates sind oft umfangreich, da sie nicht nur Fehlerbehebungen enthalten, sondern auch neue Funktionen und Verbesserungen implementieren. Dadurch werden viele Dateien und Programme aktualisiert, was zu einer größeren Dateigröße führt. Zudem müssen Updates oft auch Sicherheitslücken schließen, was zusätzlichen Aufwand erfordert. Die umfangreichen Updates stellen sicher, dass das System effizient und sicher läuft. **
Ähnliche Suchbegriffe für Umfangreich
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Heisenberg, Werner: Die Verknüpfung von Physik und Philosophie. 2 CDsDie Verknüpfung von Physik und Philosophie. 2 CDs , Originaltonaufnahmen 1951-1967 , Traktoren & Schlepper > Landtechnik & Traktoren , Erscheinungsjahr: 200602, Produktform: Audio-CD, Beilage: Booklet, 8 S., Autoren: Heisenberg, Werner, Redaktion: Sander, Klaus, Seitenzahl/Blattzahl: 8, Keyword: Atomenergie; Klavierkonzert; Mozart; Naturwissenschaften; Philosophie; Physik, Fachschema: Hörbuch / Mathematik, Naturwissenschaften, Technik~Physik / Philosophie, Geschichte, Wissenschaftstheorie~Musik~Physik / Allgemeines, Einführung, Lexikon~Philosophie, Fachkategorie: Physik~Philosophie~Astronomie, Raum und Zeit, Warengruppe: AUDIO/Physik/Astronomie/Allgemeines, Lexika, Fachkategorie: Musik, Sekunden: 154, Text Sprache: ger, UNSPSC: 85234920, Warenverzeichnis für die Außenhandelsstatistik: 85234920, Verlag: Supposé, Verlag: Supposé, Verlag: Sander, Klaus, Länge: 143, Breite: 126, Höhe: 15, Gewicht: 118, Produktform: Audio-CD, Genre: Hörbücher, Genre: Hörbuch, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: LIB_MEDIEN, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Audio / Video, Unterkatalog: Hörbücher, Unterkatalog: Lagerartikel, WolkenId: 286030721,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie umfangreich muss eine Doktorarbeit sein?
Wie umfangreich eine Doktorarbeit sein muss, hängt von den jeweiligen Vorgaben der Universität und des Fachbereichs ab. In der Regel umfasst eine Doktorarbeit zwischen 100 und 300 Seiten. Es ist wichtig, dass die Arbeit ausreichend umfangreich ist, um das gewählte Thema angemessen zu behandeln und alle relevanten Aspekte zu berücksichtigen. Eine zu kurze Arbeit könnte als oberflächlich angesehen werden, während eine zu lange Arbeit möglicherweise überladen und unübersichtlich wirkt. Letztendlich sollte die Länge der Doktorarbeit jedoch vor allem von der Qualität und Tiefe der Forschung abhängen. **
-
Wie umfangreich sollte ein Lebenslauf sein?
Wie umfangreich ein Lebenslauf sein sollte, hängt von verschiedenen Faktoren ab, wie zum Beispiel der Berufserfahrung, der Branche und den individuellen Qualifikationen. Im Allgemeinen sollte ein Lebenslauf jedoch präzise und auf das Wesentliche konzentriert sein, um dem Arbeitgeber einen schnellen Überblick zu ermöglichen. Ein zu langer Lebenslauf kann schnell unübersichtlich wirken und wichtige Informationen könnten untergehen. Es ist daher ratsam, sich auf relevante Erfahrungen, Qualifikationen und Fähigkeiten zu beschränken und unwichtige Details zu vermeiden. Letztendlich sollte ein Lebenslauf aussagekräftig und gut strukturiert sein, um den bestmöglichen Eindruck beim potenziellen Arbeitgeber zu hinterlassen. **
-
Was ist die Bedeutung von "umfangreich"?
"Umfangreich" bedeutet, dass etwas einen großen Umfang oder eine große Menge hat. Es kann sich auf die Größe, den Umfang oder die Fülle von etwas beziehen, zum Beispiel auf eine umfangreiche Sammlung von Büchern oder auf umfangreiche Informationen zu einem Thema. Es kann auch bedeuten, dass etwas detailliert oder ausführlich ist. **
-
Wie kann ich möglichst umfangreich klammern?
Um möglichst umfangreich zu klammern, kannst du sowohl runde Klammern (), als auch eckige Klammern [] und geschweifte Klammern {} verwenden. Du kannst auch mehrere Klammern ineinander verschachteln, um den Umfang weiter zu erhöhen. Es ist wichtig, die Klammern korrekt zu setzen und sicherzustellen, dass sie die gewünschten Teile des Ausdrucks umschließen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.