Domain vdlink.de kaufen?
Wir ziehen mit dem Projekt
vdlink.de um.
Sind Sie am Kauf der Domain
vdlink.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vdlink.de kaufen?
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
Hat TP-Link keine Verbindung zum Internet?
Es gibt verschiedene Gründe, warum TP-Link keine Verbindung zum Internet haben könnte. Es könnte ein Problem mit der Netzwerkverbindung, dem Router oder dem ISP geben. Es ist ratsam, die Verbindungseinstellungen zu überprüfen, den Router neu zu starten und gegebenenfalls den ISP zu kontaktieren, um das Problem zu beheben. **

Ähnliche Suchbegriffe für Verantwortung
Top-Angebote
Produkte zum Begriff Verantwortung:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wofür trage ich Verantwortung? Wofür tragen wir Verantwortung?
Jeder Mensch trägt Verantwortung für sein eigenes Handeln und seine Entscheidungen. Darüber hinaus tragen wir Verantwortung für unsere Mitmenschen, die Gesellschaft und die Umwelt. Das bedeutet, dass wir uns bewusst sein sollten, wie unsere Handlungen sich auf andere auswirken und dass wir uns für das Wohl aller einsetzen sollten. **
-
Was ist ein Hyperlink und wie funktioniert er in Bezug auf die Verknüpfung von Webseiten im Internet?
Ein Hyperlink ist ein Text oder Bild auf einer Webseite, der auf eine andere Webseite verweist. Durch Klicken auf den Hyperlink gelangt der Benutzer direkt zur verknüpften Seite. Hyperlinks ermöglichen es, Informationen im Internet miteinander zu verknüpfen und die Navigation zwischen verschiedenen Webseiten zu erleichtern. **
-
Wie macht man aus einem Link einen Hyperlink?
Um aus einem normalen Link einen Hyperlink zu machen, muss man den Link in den HTML-Code einbetten. Dazu verwendet man das `<a>`-Tag, gefolgt vom Attribut `href`, in dem man die URL des Links angibt. Zum Beispiel: `<a href="https://www.example.com">Hier klicken</a>`. Wenn man auf den Hyperlink klickt, wird man zur angegebenen URL weitergeleitet. Hyperlinks können auch mit CSS gestaltet werden, um sie hervorzuheben oder an das Design der Webseite anzupassen. Es ist wichtig, Hyperlinks klar und deutlich zu kennzeichnen, damit die Benutzer wissen, dass sie darauf klicken können. **
-
Was unterscheidet eine Verantwortung im rechtlichen Sinne von einer ethisch-moralischen Verantwortung?
Eine Verantwortung im rechtlichen Sinne bezieht sich auf die Einhaltung von Gesetzen und Vorschriften, für die eine Person rechtlich haftbar gemacht werden kann. Eine ethisch-moralische Verantwortung hingegen bezieht sich auf die moralische Verpflichtung einer Person, im Einklang mit ihren eigenen ethischen Prinzipien und Werten zu handeln, auch wenn dies nicht gesetzlich vorgeschrieben ist. Während rechtliche Verantwortung von externen Instanzen wie Gerichten durchgesetzt werden kann, liegt die Durchsetzung ethisch-moralischer Verantwortung in der Verantwortung der individuellen Person. **


Wer bekommt die Verantwortung?
Die Verantwortung kann verschiedenen Personen oder Gruppen übertragen werden, je nach Kontext. In einem Unternehmen kann die Verantwortung beispielsweise an Führungskräfte oder Teammitglieder delegiert werden. In einer Familie kann die Verantwortung auf die Eltern oder älteren Geschwister übertragen werden. In der Politik kann die Verantwortung auf Regierungsbeamte oder gewählte Vertreter fallen. Letztendlich hängt es von der Situation ab, wer die Verantwortung übernimmt. **
Was ist disziplinarische Verantwortung?
Disziplinarische Verantwortung bezieht sich auf die Pflicht eines Mitarbeiters, die Regeln, Vorschriften und Verhaltensstandards seines Arbeitsplatzes einzuhalten. Wenn ein Mitarbeiter gegen diese Regeln verstößt, kann disziplinarische Verantwortung bedeuten, dass er mit Konsequenzen wie Verwarnungen, Suspendierungen oder sogar Kündigungen rechnen muss. Es ist wichtig, dass Mitarbeiter sich ihrer disziplinarischen Verantwortung bewusst sind und sich entsprechend verhalten, um ein positives Arbeitsumfeld aufrechtzuerhalten. Arbeitgeber müssen sicherstellen, dass disziplinarische Maßnahmen fair und angemessen sind, um die Motivation und Produktivität ihrer Mitarbeiter zu fördern. **
Top-Angebote
Produkte zum Begriff Verantwortung:
-
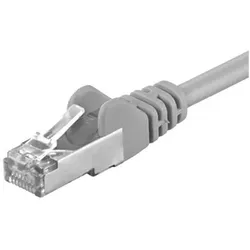
LAN Kabel Netzwerk Internet Verbindung CAT 5 RJ 45 Stecker 2-fach geschirmt grau Wentronic 50878Beschreibung CAT 5e Netzwerkkabel mit doppelt geschirmten Twisted-Pair-Kabel, paarfolge nach EIA/TIA 568, angespitzter Knickschutzhülle und vergoldeten Kontaktflächen. Geeignet für alle Patchfelder. Details • Länge: 20,0m • Farbe: grau • Standard: CAT 5e • Schirmungsmaß: SF/UTP • Innenleiter: 4x2xAWG 26/7 CCA • Isolierung: PVC Länge: 20,0m Farbe: grau Standard: CAT 5e Schirmungsmaß: SF/UTP Innenleiter: 4x2xAWG 26/7 CCA7,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Yeelight Ultra-Thin intelligente Verknüpfung Schrankleuchte Li (2 Stk.)Schrankleuchten-Set mit zwei Yeelight Ultra-Thin Intelligent Linkage Leuchten, Bewegungs- und Lichtsensoren, 4000K Beleuchtung, 130 lm Lichtstrom und USB-C-aufladbarem Akkubetrieb. Für Schränke, Regale und ähnliche Innenräume entwickelt, aktivieren sich die Leuchten nur im Dunkeln, schalten sich nach 15 Sekunden ohne Bewegung automatisch aus und können einzeln oder in Gruppen gesteuert werden. Set mit 2 Yeelight Schrankleuchten 110° Erfassungswinkel und bis zu 5 m Reichweite Stufenlose Helligkeitsanpassung über Touchpanel AUTO-Modus und ON-Modus Bis zu 6 Monate Laufzeit im AUTO-Modus für eine einzelne Leuchte Magnetische, werkzeuglose Montage mit enthaltenen Metallplatten Schlank, wiederaufladbar und einfach zu platzieren - diese Schrankleuchten bieten praktische automatische Beleuchtung dort, wo Sie sie benötigen.46,10 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich einen URL-Hyperlink mit einem alternativen Browser öffnen, ohne eine Verknüpfung zu erstellen?
Um einen URL-Hyperlink mit einem alternativen Browser zu öffnen, ohne eine Verknüpfung zu erstellen, kannst du den Link kopieren und in die Adressleiste des alternativen Browsers einfügen. Drücke dann die Eingabetaste, um die Webseite im neuen Browser zu öffnen. **
-
Hat TP-Link keine Verbindung zum Internet?
Es gibt verschiedene Gründe, warum TP-Link keine Verbindung zum Internet haben könnte. Es könnte ein Problem mit der Netzwerkverbindung, dem Router oder dem ISP geben. Es ist ratsam, die Verbindungseinstellungen zu überprüfen, den Router neu zu starten und gegebenenfalls den ISP zu kontaktieren, um das Problem zu beheben. **
-
Wofür trage ich Verantwortung? Wofür tragen wir Verantwortung?
Jeder Mensch trägt Verantwortung für sein eigenes Handeln und seine Entscheidungen. Darüber hinaus tragen wir Verantwortung für unsere Mitmenschen, die Gesellschaft und die Umwelt. Das bedeutet, dass wir uns bewusst sein sollten, wie unsere Handlungen sich auf andere auswirken und dass wir uns für das Wohl aller einsetzen sollten. **
-
Was ist ein Hyperlink und wie funktioniert er in Bezug auf die Verknüpfung von Webseiten im Internet?
Ein Hyperlink ist ein Text oder Bild auf einer Webseite, der auf eine andere Webseite verweist. Durch Klicken auf den Hyperlink gelangt der Benutzer direkt zur verknüpften Seite. Hyperlinks ermöglichen es, Informationen im Internet miteinander zu verknüpfen und die Navigation zwischen verschiedenen Webseiten zu erleichtern. **
Ähnliche Suchbegriffe für Verantwortung
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Museen in der VerantwortungMuseen in der Verantwortung , Die Debatten um den Nachlass von Hildebrand Gurlitt und die Sammlung E. G. Bührle sowie die Kontroverse um koloniales Raubgut haben gezeigt, dass die Restitution von Kunstwerken und Kulturgütern zu den brisantesten Themen der Gegenwart gehört. Geht es um Raubkunst, ist oft die Rede von 'problematischen Eigentumsverhältnissen', 'belasteten Kunstwerken', 'schwierigem Erbe' oder auch von 'Werten, um die gestritten werden müsse'. Dabei geht es nicht allein um den materiellen Wert von Kunstwerken oder Vorgänge in der Vergangenheit. Vielmehr bestimmen heutige Sichtweisen auf gewaltsame Ereignisse in der Geschichte den Umgang mit Kunst- und Kulturgütern. Welche Folgen hat Kunstraub aus historischer, rechtshistorischer, juristischer und Museumssicht? Wie können Gedächtnisinstitutionen wie Museen ihre Verantwortung gestalten? Und welche Rolle haben die Opfer nationalsozialistischer Verfolgung und ihre Nachfahren dabei? Aus unterschiedlichen Perspektiven wird Position zu den aktuellen Fragen bezogen. Fallstudien zeigen exemplarisch auf, wie Verfolgung, Flucht und Raub mit dem Aufbau von Sammlungen und dem Kunsthandel zusammenhängen. , Sonstige > Motorkühlung , Erscheinungsjahr: 20240508, Produktform: Kartoniert, Redaktion: Doll, Nikola, Seitenzahl/Blattzahl: 448, Keyword: Andrea F.G. Raschèr; Antisemitisch; Antisemitismus; Aufarbeitung; Auseinandersetzung; Bemmp Moetueö; Benjamin Lahusen; Beratende Kommission; Bergier-Kommission; Bern; Bruch; Bührle; Constantin Goschler; Cornelius Gurlitt; Deposita; Diskussion; Emigration; Emil Bührle; Entschädigung; Entzug; Erich Keller; Erinnerung; Exil; Fallstudien; Felix Uhlmann; Flucht und Raub; Fluchtgut; Flüchtlingspolitik; Friedrich von Bose; Gerechtigkeit; Gesa Jeuthe Vietzen; Geschichtsbild; Gurlitt; Gurlitt. Eine Bilanz; Historische Verantwortung; Historischer Kontext; Hugo Simon; Kolonialer Raub; Kolonialismus; Kontroverse; Kriegsende; Kultur des Wegschauens; Kulturgutverlagerungen; Kulturgüter; Kunst, Fachschema: Zwanzigstes Jahrhundert~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Soziale und ethische Themen~Antiquitäten und Sammelobjekte, Warengruppe: HC/Kunst/Antiquitäten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 207, Breite: 139, Höhe: 32, Gewicht: 523, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie macht man aus einem Link einen Hyperlink?
Um aus einem normalen Link einen Hyperlink zu machen, muss man den Link in den HTML-Code einbetten. Dazu verwendet man das `<a>`-Tag, gefolgt vom Attribut `href`, in dem man die URL des Links angibt. Zum Beispiel: `<a href="https://www.example.com">Hier klicken</a>`. Wenn man auf den Hyperlink klickt, wird man zur angegebenen URL weitergeleitet. Hyperlinks können auch mit CSS gestaltet werden, um sie hervorzuheben oder an das Design der Webseite anzupassen. Es ist wichtig, Hyperlinks klar und deutlich zu kennzeichnen, damit die Benutzer wissen, dass sie darauf klicken können. **
-
Was unterscheidet eine Verantwortung im rechtlichen Sinne von einer ethisch-moralischen Verantwortung?
Eine Verantwortung im rechtlichen Sinne bezieht sich auf die Einhaltung von Gesetzen und Vorschriften, für die eine Person rechtlich haftbar gemacht werden kann. Eine ethisch-moralische Verantwortung hingegen bezieht sich auf die moralische Verpflichtung einer Person, im Einklang mit ihren eigenen ethischen Prinzipien und Werten zu handeln, auch wenn dies nicht gesetzlich vorgeschrieben ist. Während rechtliche Verantwortung von externen Instanzen wie Gerichten durchgesetzt werden kann, liegt die Durchsetzung ethisch-moralischer Verantwortung in der Verantwortung der individuellen Person. **
-
Wer bekommt die Verantwortung?
Die Verantwortung kann verschiedenen Personen oder Gruppen übertragen werden, je nach Kontext. In einem Unternehmen kann die Verantwortung beispielsweise an Führungskräfte oder Teammitglieder delegiert werden. In einer Familie kann die Verantwortung auf die Eltern oder älteren Geschwister übertragen werden. In der Politik kann die Verantwortung auf Regierungsbeamte oder gewählte Vertreter fallen. Letztendlich hängt es von der Situation ab, wer die Verantwortung übernimmt. **
-
Was ist disziplinarische Verantwortung?
Disziplinarische Verantwortung bezieht sich auf die Pflicht eines Mitarbeiters, die Regeln, Vorschriften und Verhaltensstandards seines Arbeitsplatzes einzuhalten. Wenn ein Mitarbeiter gegen diese Regeln verstößt, kann disziplinarische Verantwortung bedeuten, dass er mit Konsequenzen wie Verwarnungen, Suspendierungen oder sogar Kündigungen rechnen muss. Es ist wichtig, dass Mitarbeiter sich ihrer disziplinarischen Verantwortung bewusst sind und sich entsprechend verhalten, um ein positives Arbeitsumfeld aufrechtzuerhalten. Arbeitgeber müssen sicherstellen, dass disziplinarische Maßnahmen fair und angemessen sind, um die Motivation und Produktivität ihrer Mitarbeiter zu fördern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.